 정보보호 보험 산업
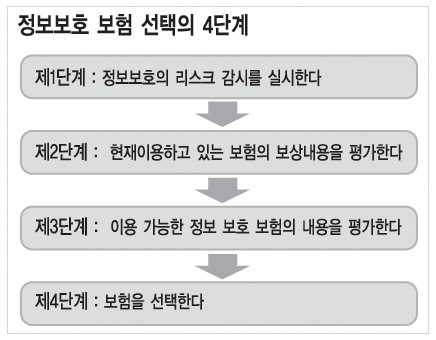
[알아봅시다] 정보보호보험산업
디지털타임스 기사전송 2008-12-02 08:01
개인정보 유출ㆍ사이버공격 등 피해 보상
기업 정보보호 위험관리 필요성 대두로 수요 확산
90년대 후반부터 AIGㆍCNA프로ㆍ처브 등 상품출시
아직 가입 저조… 정확한 자산가치 산출기준 필요
개인정보 유출을 비롯한 정보보호 사고가 연이어 발생하고 그 형태도 다양화되고 있습니다.
특히 최근에는 이러한 사고가 점점 대형화되고 있으며 대규모 집단소송으로 이어지는 사례도 증가하고 있어 기업들의 입장에서는 정보보호에 위험관리의 필요성이 지적되고 있습니다.
이에 따라 최신 보안 솔루션 도입과 기술 보급 등뿐만 아니라 보안을 위한 커뮤니케이션 체제 확립 및 조직 체계 정비 등 다양한 형태로 위험관리가 이뤄지고 있습니다.
그럼에도 불구하고 정보보호 사고에 대한 리스크를 완벽하게 제거하는 것은 사실상 불가능하며 이에 사고 발생시 경제적 손실을 커버할 수 있는 보험에 대한 관심도 증가하고 있습니다.
대부분의 기업들은 사업상의 위험을 줄이기 위해 보험을 이용하고 있지만, e-비즈니스에 관련해 발생한 사고나 트러블은 기존 사업형 보험에서는 보상되어 있지 않는 경우가 많아 정보보호보험이라는 새로운 요구 사항이 발생하고 있습니다.
오늘은 `정보보호보험', `네트워크 정보보호 보험', `사이버 보험', `해커 보험' 등 다양한 형태로 새롭게 부각되고 있는 정보보호 보험산업에 대해 알아보도록 하겠습니다.
◇ 정보보호보험시장 지속적인 성장세 =
1990년대 후반부터 등장하기 시작한 정보보호보험은 역사가 긴 보험업계에 있어서 신상품이라 할 수 있습니다.
당시 기업이 대량의 다양한 정보를 전자적으로 관리하게 되고 인터넷의 보급이 빠르게 전개되면서 우발적 사고나 고의적인 범죄에 의한 데이터 유출로 인한 경제적 손실에 대해 어떤 보호책이 필요하다는 판단이 기업들에서 나오게 됐고 이러한 역할을 보험이 해주기를 바라면서 정보보호를 대상으로 한 모험이 개발되기 시작했습니다.
외국의 경우, 현재 출시된 대표적인 정보보호보험 상품으로는 AIG의 넷어드밴테이지(netAdvantage), CNA프로의 CNA 넷프로텍트(NetProtect), 처브(Chubb)의 사이버시큐리티(Cyber Security) 등 다양한 종류가 있습니다.
정보보호보험은 아직 역사가 짧아 이와 관련해 상세한 내용을 담은 보고서는 아직 나오고 있지 않아 정확한 시장 및 산업 규모를 추산하기는 어렵습니다.
그러나 향후 시장과 산업 전망에 대해서는 낙관론과 신중론으로 나눠지기는 하지만 전반적인 성장세를 보일 것이라는 전망에는 일치한 견해가 나타나고 있어 향후 산업은 긍정적이라고 할 수 있습니다.
지난 2005년에 미 과학범죄수사국(CSI)과 연방수사국(FBI)이 발표한 `컴퓨터 범죄 및 정보보호에 관한 보고서'에 따르면 조사 대상 기업 및 기관 652개사 중 `정보보호를 강화하기 위해 보험을 이용하고 있다' 고 답변한 곳은 4분의 1에 불과했습니다.
그럼에도 CSI와 FBI가 보고서에서 이번 조사 결과는 정보보호보험이 아직 미약한 상태지만 많은 관계자들은 향후 상황이 변해갈 것이라고 전망하고 있다고 밝힌 것도 이러한 밝은 전망에 기반한 것이라고 할 수 있습니다.
◇ 정보보호보험의 피해 보상 커버리지는 =
그렇다면 정보보호보험의 보상 대상에는 어떠한 것들이 있을까요.
아직 새로운 보험이기 때문에 구체적인 보상 내용은 회사별로 다르지만 일반적으로는 다음과 같은 내용이 보험의 대상에 포함되고 있다고 할 수 있습니다.
우선,
△바이러스나 악성코드에 의한 데이터 손실이나 파손
△서비스거부(DoS) 등 네트워크 공격에 의해 사업이 방해받았을 때의 피해
△개인정보 유출이나 지적재산권 침해 등으로 인해 발생한 책임에서 변호나 화해를 위한 배상 비용 등이 있습니다.
아울러
△사이버 공격 피해와 소비자 신뢰회복과 관련한 홍보
△사건 수사 협력에 대한 포상
△사이버 테러 행위에 대한 피해 보상
△고객이나 종업원의 개인정보 절도에 대한 피해 등도 포함됩니다.
이러한 보상은 당사자와 제 3자 위험관리에 적용됩니다.
당사자인 피보험자에 대한 위험관리는 기밀 정보나 고객 정보의 절도, 소프트웨어, 하드웨어, 데이터 등 피보험자의 자산 파손, 해커로부터의 공갈 등에 의한 것들을 설명합니다.
또 제 3자 위험관리는 피보험자의 피해가 직간접적으로 제 3자에게 해를 미쳤을 경우에 직면하는 위험에 관한 것이라고 할 수 있습니다.
컴퓨터 바이러스가 본인을 거쳐 제 3자에게 전염됐을 경우, 해커 공격으로 인해 배달 시스템이 정체돼 사용자가 계약대로 상품을 배달할 수 없었던 경우, 웹사이트에 저작권 침해 등의 콘텐츠가 포함시켜 사용자에게 피해가 발생하는 경우 등을 예로 들 수 있습니다.
정보보호보험산업의 미래가 유망하지만 시장이 보다 성장하기 위해서는
△정보보호보험의 존재와 필요성에 대한 인식 확대
△정보보호보험 산정에 필요한 정확한 정보 확대
△정확한 정보 자산의 가치 산출법 마련
△정보보호 사고의 활발한 공개 등의 요건들이 보다 제대로 갖춰져야 한다고 업계는 강조하고 있습니다.
이홍석기자 redstone@


