|
▧ No, 130 ▧ 일시: 2008-07-07 ▧ 언론매체: 디지털타임스 ▧ 2008/7/7(월) | |
 `800개 사이트 해킹` 대형 악성코드 사고 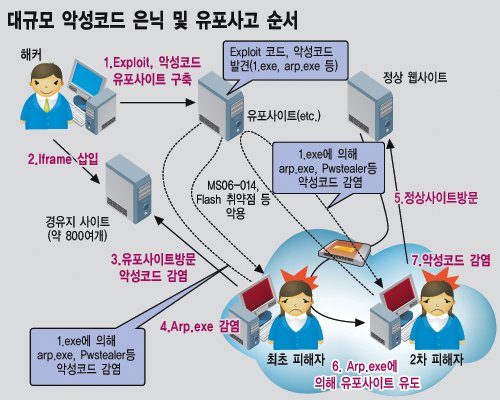 `800개 사이트 해킹` 대형 악성코드 사고 디지털타임스 기사전송 2008-07-07 08:06 KISA, 유포 사이트 긴급 차단 … 3만여대 감염PC 속도저하 증상 한국정보보호진흥원(KISA, 원장 황중연)은 국내외 800여 개의 홈페이지를 해킹, 홈페이지를 방문하는 사용자 PC를 악성코드에 감염시키는 방식의 대규모 악성코드 은닉사고를 탐지, 차단했다고 4일 밝혔다. 이번 사고는 국내외 11개의 악성코드 유포지 및 800여 개의 경유지가 탐지된 사고로 공격자들은 ARP스푸핑이라는 해킹기법을 사용, 1대의 PC가 악성코드에 감염되면 동일한 네트워크에 있는 다른 PC들이 정상적인 사이트를 방문하더라도 악성코드에 감염될 수 있다. KISA는 악성코드 경유지로 이용된 800여 개 홈페이지로 인해 국내외에서 약 3만 여대의 PC가 악성코드에 감염된 것으로 밝혀졌다고 말했다. 현재 11개 유포 사이트에 대한 긴급 차단, 주요 인터넷서비스사업자(ISP) 등 유관기관과의 공조에 의해 800여 개 경유지 사이트에 대한 통보 및 조치, 감염 PC에 대한 통보 및 해결 방법 안내 등 모든 피해 시스템에 대한 보안조치에 만전을 기하고 있다. 이번 사고는 어도비 플래시 플레이어와 마이크로소프트(MS) 윈도의 보안 취약점이 원인이 됐으며 패치를 적용하지 않은 인터넷 사용자가 악성코드 경유사이트를 방문하면 자동으로 악성코드가 설치되고 PC가 느려지는 증상이 발생했다고 KISA측은 설명했다. 이 악성코드는 게임 아이디 및 패스워드 유출뿐만 아니라 보안에 취약한 PC로 악성코드를 자동으로 전파하는가 하면, 전송 데이터 변조 및 악성코드 삽입, 추가 악성코드 다운로드, 백신 프로그램 종료, 네트워크 장애 유발 등 다양한 악성 행위를 수행한다고 덧붙였다. KISA는 사용자들에게 버전 업데이트 및 최신 보안패치 설치와 함께 백신 프로그램 실시간 업데이트를 통해 악성코드 감염을 예방해 줄 것을 당부하는 한편 웹 서버 관리자들에게 SQL 인젝션과 업로드 취약점 등 웹 해킹에 많이 이용되는 취약점을 제거하도록 웹 프로그램을 수정하고 웹 방화벽을 비롯한 웹 보안 솔루션도 활용할 것을 권고했다. 이홍석기자 redstone@ 디지털타임스 |
    |